تستخدمون Cursor؟ إليكم نصيحة ذهبية:
ترجمة آلية للمنشور الأصلي، لم يراجعها مترجم بشري. قد لا تكون المعلومات التاريخية محدثة.
تستخدمون Cursor؟ إليكم نصيحة ذهبية:
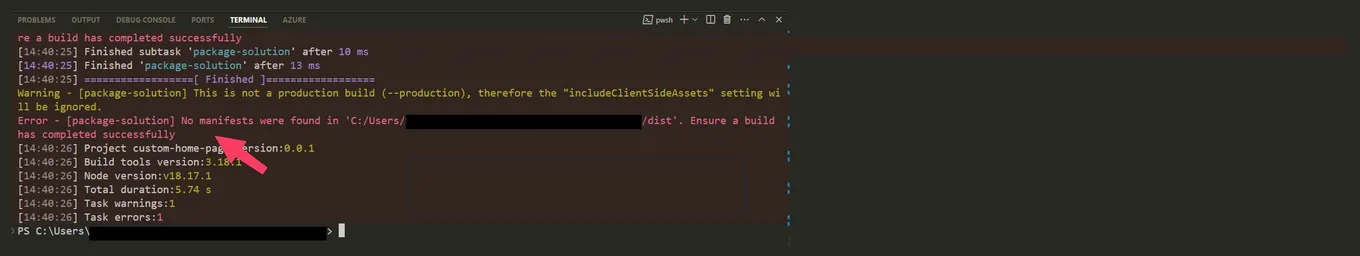
عندما نشغّل أوامر عبر CLI تحدث أخطاء. أحيانًا تُلقى على الشاشة، وأحيانًا تختبئ داخل أسطر طويلة من السجلات (logs).
لكن ماذا يحدث حين نعمل مع Cursor أو وكلاء أذكياء آخرين يشغّلون الشيفرة بدلًا منا؟
هنا تنشأ فجوة. الوكيل لا "يرى" ما نراه. لا يستطيع الاستماع إلى السجلات في الزمن الحقيقي، ولا متابعة tail، ولا يتفاعل تلقائيًا مع Watch Mode.
هذا ليس خطأ برمجيًا - بل ببساطة ليس جزءًا من طريقة عمله. لو نفّذ استدعاءً كهذا لـ"علق" وانتظر حتى ينتهي.
فكيف نضمن مع ذلك ألا يكسر التشغيل التلقائي شيئًا؟
ولا، الجواب ليس MCP لـ CLI 😄
الحل الذي وجدته بسيط:
ربطت أمر npm الخاص بي بحيث يكتب سجلاته في ملف (في حالتي داخل مجلد logs/ لأن لدي أكثر من بيئة في المشروع) والمجلد بالطبع مُعرَّف في gitignore.
استخدمت الأمر Tee (المشابه لـ Tail الأكثر شهرة) لكتابة السجلات.
بالإضافة إلى ذلك، أضفت Cursor Rule تطلب منه فحص هذه الملفات عند الانتهاء من كتابة الشيفرة أو عند التحقيق في الأعطال.
وهكذا، في نهاية التشغيل، يُجرى فحص استباقي لهذه الملفات لاكتشاف الشذوذات أو التحذيرات أو الأخطاء التي مرّت تحت الرادار.
من دون تعقيدات MCP، ومن دون أدوات خارجية، مجرد توثيق في ملف.
أحيانًا، ما لا يراه وكيل ذكي - يستطيع ملف سجل واحد أن يرويه.